
Digitalisering is een essentieel onderdeel geworden van de moderne binnenvaart. Navigatiesystemen, motoren, sensoren, communicatieapparatuur en diensten vanaf de wal zijn steeds vaker met elkaar verbonden. Dat biedt kansen om efficiënter te werken en beter gebruik te maken van data. Tegelijkertijd brengt iedere nieuwe verbinding een afhankelijkheid met zich mee die begrepen en beschermd moet worden.
Cybersecurity aan boord is daarom allang niet meer alleen een IT-vraagstuk. Een cyberincident kan gevolgen hebben voor het schip, de operatie, de lading en organisaties in de hele keten.
De uitdaging is niet om ieder mogelijk risico volledig uit te sluiten. Het gaat erom te begrijpen waar de belangrijkste kwetsbaarheden zitten, onnodige risico’s te beperken en te weten wat u moet doen wanneer er iets afwijkends gebeurt.
Voor scheepseigenaren, operators en andere beslissers in de binnenvaart bevinden de belangrijkste cybersecurityrisico’s zich vaak op vijf gebieden:
-
de toenemende verbinding tussen IT en OT;
-
oudere systemen die niet zijn ontworpen voor de huidige verbonden omgeving;
-
toegang op afstand tot systemen aan boord;
-
toegang en afhankelijkheden van leveranciers en dienstverleners;
-
menselijk handelen en dagelijkse werkprocessen.
Deze risico’s staan niet los van elkaar. Het beschermen van een schip vraagt daarom om meer dan het beveiligen van afzonderlijke computers of het installeren van cybersecuritysoftware. Het vraagt om inzicht in de volledige digitale omgeving aan boord én in de verbindingen tussen het schip, de wal en externe partijen.
Een modern schip is geen geïsoleerde omgeving meer.
Systemen aan boord wisselen onderling gegevens uit, communiceren met organisaties aan de wal en staan in sommige gevallen in verbinding met externe leveranciers. Onderhoud op afstand kan stilstand beperken. Operationele data kunnen waardevolle inzichten opleveren. Verbonden systemen kunnen processen efficiënter maken.
Maar meer connectiviteit verandert ook het risicoprofiel.
Een verbinding die belangrijk is voor de operatie, kan ook een route vormen waarlangs een incident systemen aan boord bereikt. Dat is vooral relevant wanneer IT en OT met elkaar verbonden zijn.
IT omvat systemen die worden gebruikt voor het verwerken en uitwisselen van informatie, zoals computers, e-mail, administratie en communicatiesystemen. OT, of operationele technologie, bestaat uit systemen die fysieke processen en apparatuur bewaken of aansturen.
Aan boord kan OT direct verbonden zijn met de operatie van het schip.
Dat verschil is belangrijk. Wanneer een kantoorcomputer tijdelijk niet beschikbaar is, kan dat werkzaamheden verstoren. Wanneer een operationeel systeem wordt geraakt, kunnen de gevolgen ook merkbaar zijn in de beschikbaarheid of betrouwbaarheid van processen aan boord.
Daarom moet OT-cybersecurity altijd worden bekeken vanuit het perspectief van operationele continuïteit.
Van ouds functioneerden veel operationele systemen aan boord grotendeels zelfstandig. Tegenwoordig zijn steeds meer systemen verbonden met netwerken, dataplatformen en omgevingen aan de wal.
Dat biedt voordelen, maar betekent ook dat een probleem niet automatisch beperkt blijft tot één systeem.
Een geïnfecteerde laptop, een verkeerd geconfigureerde verbinding of ongeautoriseerde toegang op afstand kan mogelijk een route vormen naar andere delen van het netwerk. Het precieze risico verschilt per schip en is afhankelijk van de manier waarop systemen en netwerken zijn ingericht.
De eerste vraag zou daarom niet moeten zijn: Welk cybersecurityproduct hebben we nodig?
Een beter uitgangspunt is: Welke systemen zijn aan boord verbonden, hoe zijn ze verbonden en welke verbindingen zijn daadwerkelijk nodig voor de operatie?
Zonder dat inzicht is het moeilijk om het schip effectief te beschermen.
Schepen hebben vaak een veel langere operationele levensduur dan IT-apparatuur in een kantooromgeving.
Daardoor werken oudere en nieuwe technologie vaak naast elkaar. Een systeem kan zijn operationele taak nog uitstekend uitvoeren, terwijl de onderliggende software niet meer regelmatig wordt bijgewerkt of niet langer door de fabrikant wordt ondersteund.
Het vervangen van dergelijke apparatuur is niet altijd praktisch of noodzakelijk.
Oudere systemen vragen echter wel om extra aandacht.
Kan het systeem nog worden bijgewerkt? Heeft het een internetverbinding nodig? Welke andere systemen kunnen ermee communiceren? Wie heeft toegang? En kan afwijkend gedrag rondom het systeem worden gedetecteerd?
Het doel is niet om alles wat oud is direct te vervangen. Het gaat erom het risico te begrijpen en passende bescherming toe te passen rondom systemen die niet eenvoudig kunnen worden aangepast.
Toegang op afstand biedt duidelijke operationele voordelen.
Een leverancier kan een technisch probleem onderzoeken zonder direct een monteur naar het schip te sturen. Een dienstverlener kan onderhoud op afstand uitvoeren. De bemanning kan sneller ondersteuning krijgen, waardoor onnodige stilstand wordt beperkt.
Maar toegang op afstand creëert ook een directe verbinding tussen het schip en de buitenwereld.
De belangrijkste vragen zijn daarom eenvoudig: wie kan verbinding maken, met welke systemen, onder welke voorwaarden en voor hoe lang?
Toegang die tijdelijk is aangemaakt, kan soms langer actief blijven dan oorspronkelijk bedoeld. Accounts kunnen door meerdere gebruikers worden gedeeld. Inloggegevens worden mogelijk niet regelmatig gewijzigd. In andere gevallen is simpelweg niet duidelijk welke externe partijen nog toegang hebben tot apparatuur aan boord.
Veilige toegang op afstand vraagt om controle.
Toegang moet worden beperkt tot wat noodzakelijk is, gebruikers moeten individueel herkenbaar zijn en verbindingen moeten waar mogelijk worden bewaakt. Wanneer externe toegang niet langer nodig is, moet deze worden verwijderd.
Geen enkel schip opereert volledig zelfstandig.
Fabrikanten van apparatuur, onderhoudsbedrijven, softwareleveranciers, connectiviteitspartners en andere specialisten spelen allemaal een rol bij het draaiende houden van de operatie. Veel van deze organisaties hebben digitale toegang nodig, wisselen gegevens uit of leveren technologie die onderdeel wordt van de omgeving aan boord.
Cybersecurity stopt daarom niet bij het schip zelf.
Een leverancier met legitieme toegang kan onbedoeld een risico introduceren wanneer de eigen digitale omgeving wordt getroffen. Software-updates, laptops die tijdens onderhoud worden gebruikt en verbindingen voor service op afstand kunnen allemaal nieuwe afhankelijkheden creëren.
Dat betekent niet dat externe toegang moet worden vermeden. Samenwerking is essentieel binnen de maritieme sector.
Het betekent wel dat toegang en verantwoordelijkheden duidelijk moeten zijn.
Wie mag verbinding maken? Hoe wordt die toegang beschermd? Wat gebeurt er wanneer zich een incident voordoet? En wie is verantwoordelijk voor het nemen van actie?
Cybersecurity wordt sterker wanneer deze vragen worden beantwoord vóórdat zich een incident voordoet.
Technologie alleen kan een operatie niet beschermen.
Bemanningsleden en medewerkers aan de wal nemen iedere dag beslissingen die invloed hebben op cybersecurity. Ze sluiten apparaten aan, openen e-mails, gebruiken wachtwoorden, werken samen met leveranciers en reageren wanneer een systeem zich anders gedraagt dan verwacht.
De meeste van deze handelingen zijn een normaal onderdeel van het dagelijkse werk.
Juist daarom moeten cybersecuritymaatregelen aansluiten bij de maritieme praktijk. Procedures die te ingewikkeld zijn, zijn moeilijk vol te houden in de dagelijkse operatie.
Bewustwording moet daarom praktisch zijn.
Bemanningsleden hoeven geen cybersecurityspecialisten te worden. Ze moeten wel weten waarop ze moeten letten, wat ze beter kunnen vermijden en met wie ze contact moeten opnemen wanneer er iets afwijkends gebeurt.
Hetzelfde geldt voor medewerkers aan de wal. Duidelijke verantwoordelijkheden en een praktisch proces voor incidentrespons kunnen het verschil maken tussen een probleem vroeg signaleren en het pas ontdekken nadat de operatie al is geraakt.
Cybersecurityrisico’s stoppen niet bij het netwerk van het schip.
Aan boord ligt de prioriteit bij het veilig en betrouwbaar voortzetten van de operatie. Daarvoor is inzicht nodig in verbonden systemen, gecontroleerde toegang en de mogelijkheid om afwijkend gedrag te herkennen.
Vanaf de wal hebben organisaties voldoende inzicht nodig om schepen te ondersteunen, zonder uitsluitend afhankelijk te zijn van de bemanning om technische cybersecurityproblemen te signaleren. Continue monitoring kan helpen om afwijkingen te herkennen en te bepalen wanneer verder onderzoek nodig is.
Binnen de keten worden duidelijke afspraken met leveranciers en partners steeds belangrijker. Naarmate schepen, havens, ladingeigenaren, bevrachters en dienstverleners meer gegevens uitwisselen, wordt cybersecurity steeds meer een gedeelde verantwoordelijkheid.
Dit wordt ook steeds relevanter in het kader van NIS2 en bredere verantwoordelijkheden binnen de keten. Aantoonbaar kunnen maken hoe risico’s worden geïdentificeerd, bewaakt en aangepakt, wordt een belangrijk onderdeel van digitale weerbaarheid.
Lees meer over NIS2 New Cybersecurity Act
Voor MDM begint effectieve cybersecurity bij het begrijpen van de maritieme operatie.
Een schip moet operationeel blijven. Systemen kunnen niet zomaar worden losgekoppeld omdat ze een mogelijk risico vormen. Tegelijkertijd mogen cybersecuritymaatregelen het dagelijkse werk van de bemanning niet onnodig belemmeren.
Daarom combineert MDM bescherming aan boord met 24/7 monitoring vanaf de wal.
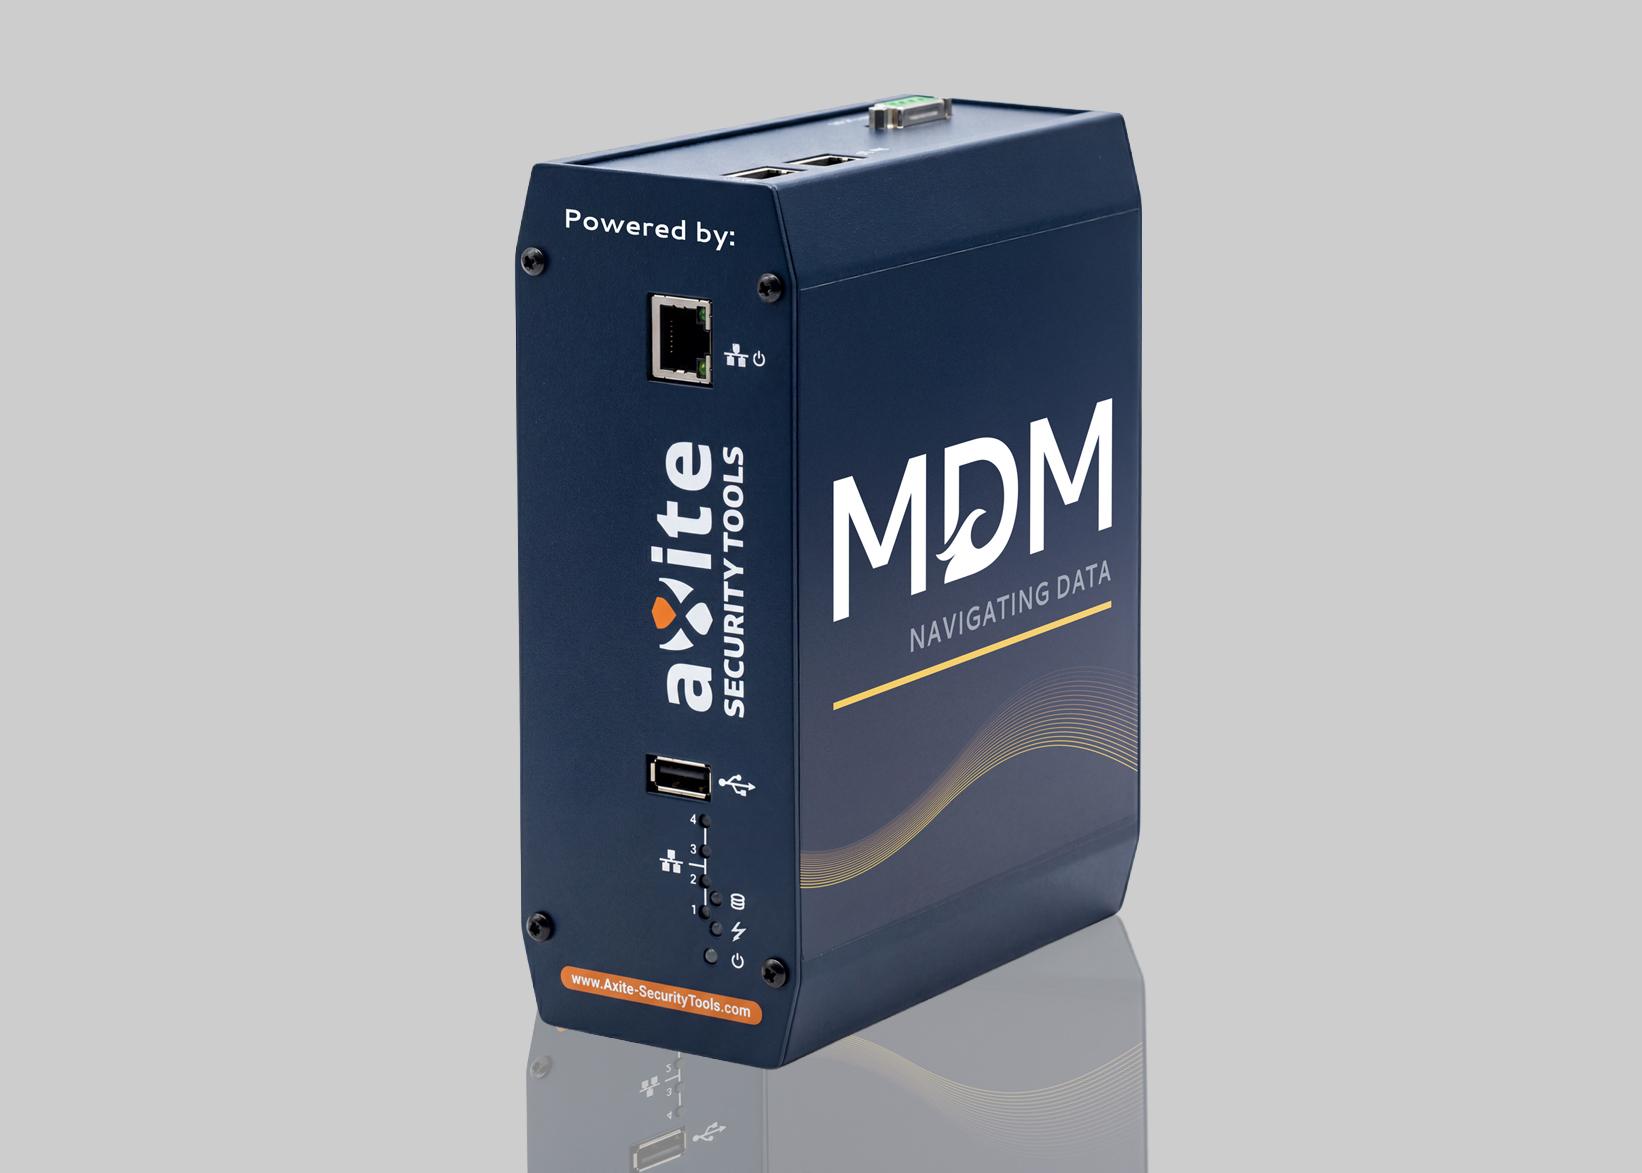
Met MDM-PROTECT kan netwerkactiviteit aan boord worden bewaakt op gedrag dat afwijkt van wat normaal wordt verwacht. Dit geeft inzicht in de digitale omgeving van het schip en helpt situaties te herkennen die aandacht nodig hebben.
Het doel is niet om te beloven dat incidenten nooit kunnen plaatsvinden. Iedere verbonden omgeving brengt risico’s met zich mee.
Het doel is om relevante afwijkingen te herkennen, te begrijpen wat er gebeurt en een passende incidentrespons mogelijk te maken voordat een cybersecurityprobleem de operatie onnodig kan verstoren.
Want het beschermen van een schip draait niet alleen om technologie. Het gaat erom het schip, de operatie en de bredere maritieme keten veilig in beweging te houden.
Cybersecurity wordt beheersbaar wanneer risico’s zichtbaar zijn.
Inzicht in uw IT- en OT-omgeving, het beheersen van toegang op afstand, nauwe samenwerking met leveranciers en het voorbereiden van mensen op incidenten zijn praktische stappen naar een grotere digitale weerbaarheid.
MDM helpt organisaties in de binnenvaart om hun verbonden omgevingen aan boord en vanaf de wal te beschermen en bewaken.
Wilt u weten waar de cybersecurityrisico’s binnen uw vloot liggen? Neem contact op met MDM en ontdek hoe MDM-PROTECT kan helpen om inzicht te krijgen, uw operatie te beschermen en uw digitale weerbaarheid te versterken.